
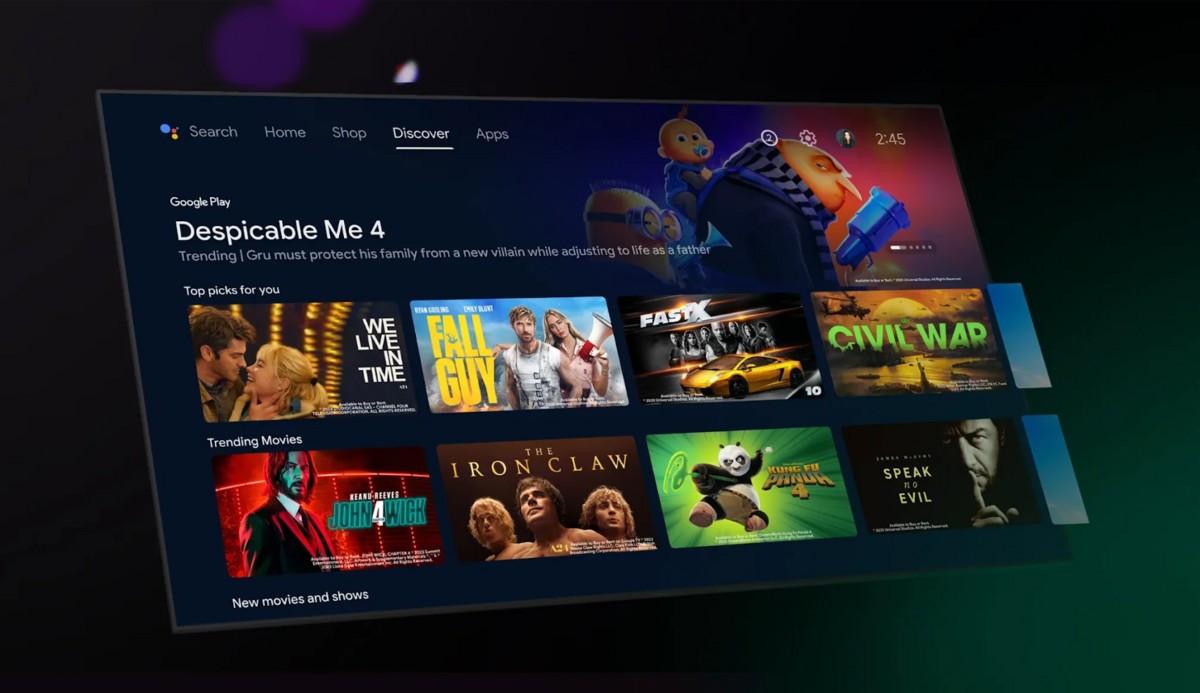
Uma recente colaboração entre o Google e outras gigantes da tecnologia resultou no desmantelamento de uma rede criminosa que controlava mais de 1,3 milhão de dispositivos sem o consentimento dos proprietários. O destaque dessa operação foi um malware, denominado XCPE, que estava pré-instalado em diversos aparelhos, principalmente em TV boxes com Android.
O Brasil, infelizmente, ocupou o segundo lugar em número de dispositivos afetados, perdendo apenas para a Malásia, conforme relatórios da Trend Micro, uma renomada empresa de cibersegurança. No total, aparelhos infectados foram encontrados em 170 países, com Iraque, México e Taiwan também figurando entre os mais impactados.
De acordo com o Google, a empresa chinesa Videostrong, situada em Shenzhen, foi a responsável por inserir deliberadamente o software malicioso nos dispositivos. O escândalo revela que a fabricante lucrava ao vender o acesso aos aparelhos comprometidos a criminosos, que utilizavam os dispositivos para gerar visualizações de anúncios fraudulentas, resultando em ganhos indevidos na publicidade.
Além das TV boxes, a análise do Google revelou a presença do malware em uma variedade de outros equipamentos, como dispositivos de telemedicina, máquinas de karaokê e sistemas de sinalização digital. Em resposta a esse escândalo, o g1 tentou entrar em contato com a Videostrong, mas sem sucesso até o momento.
Outro ponto alarmante é que a Videostrong conseguiu driblar os testes de segurança do Google ao empregar técnicas para ocultar o malware, permitindo que o código malicioso fosse carregado após o primeiro uso do aparelho. Essa prática, que começou no final de 2024, levanta sérias questões sobre a confiabilidade das verificações de segurança em dispositivos fabricados por terceiros.
Um porta-voz do Google expressou sua indignação, afirmando que a infecção intencional de dispositivos por parte de um fabricante representa uma violação grave de confiança e um risco significativo para os usuários. Em resposta, a empresa cortou laços com a Videostrong, impedindo-a de produzir aparelhos com certificação Android ou de fornecer software a outros fabricantes certificados. Além disso, o Google anunciou que está revisando seus processos de revisão para reforçar a segurança dos consumidores.
A Agência Nacional de Telecomunicações (Anatel), embora não tenha participado da operação, enfatizou a importância de combater a venda de produtos não homologados, que representam riscos tanto para os consumidores quanto para as redes de telecomunicações do país. Gesiléa Fonseca Teles, superintendente de fiscalização da Anatel, destacou que o uso de equipamentos não homologados pode comprometer a infraestrutura cibernética nacional, sublinhando a necessidade de vigilância constante e conscientização sobre a integridade das redes.
Crédito da imagem: Reprodução/Google